방화벽을 통과한 공격,
그 안에서 잡아냅니다
네트워크에 숨어든 침입 시도를 실시간 탐지하고
즉시 차단하는 침입탐지·차단 시스템
네트워크를 오가는 트래픽에서 공격 패턴(시그니처)·비정상 행위를 탐지하는 장비입니다.
IDS는 '탐지·경고', IPS는 '탐지 후 즉시 차단'까지 수행합니다.
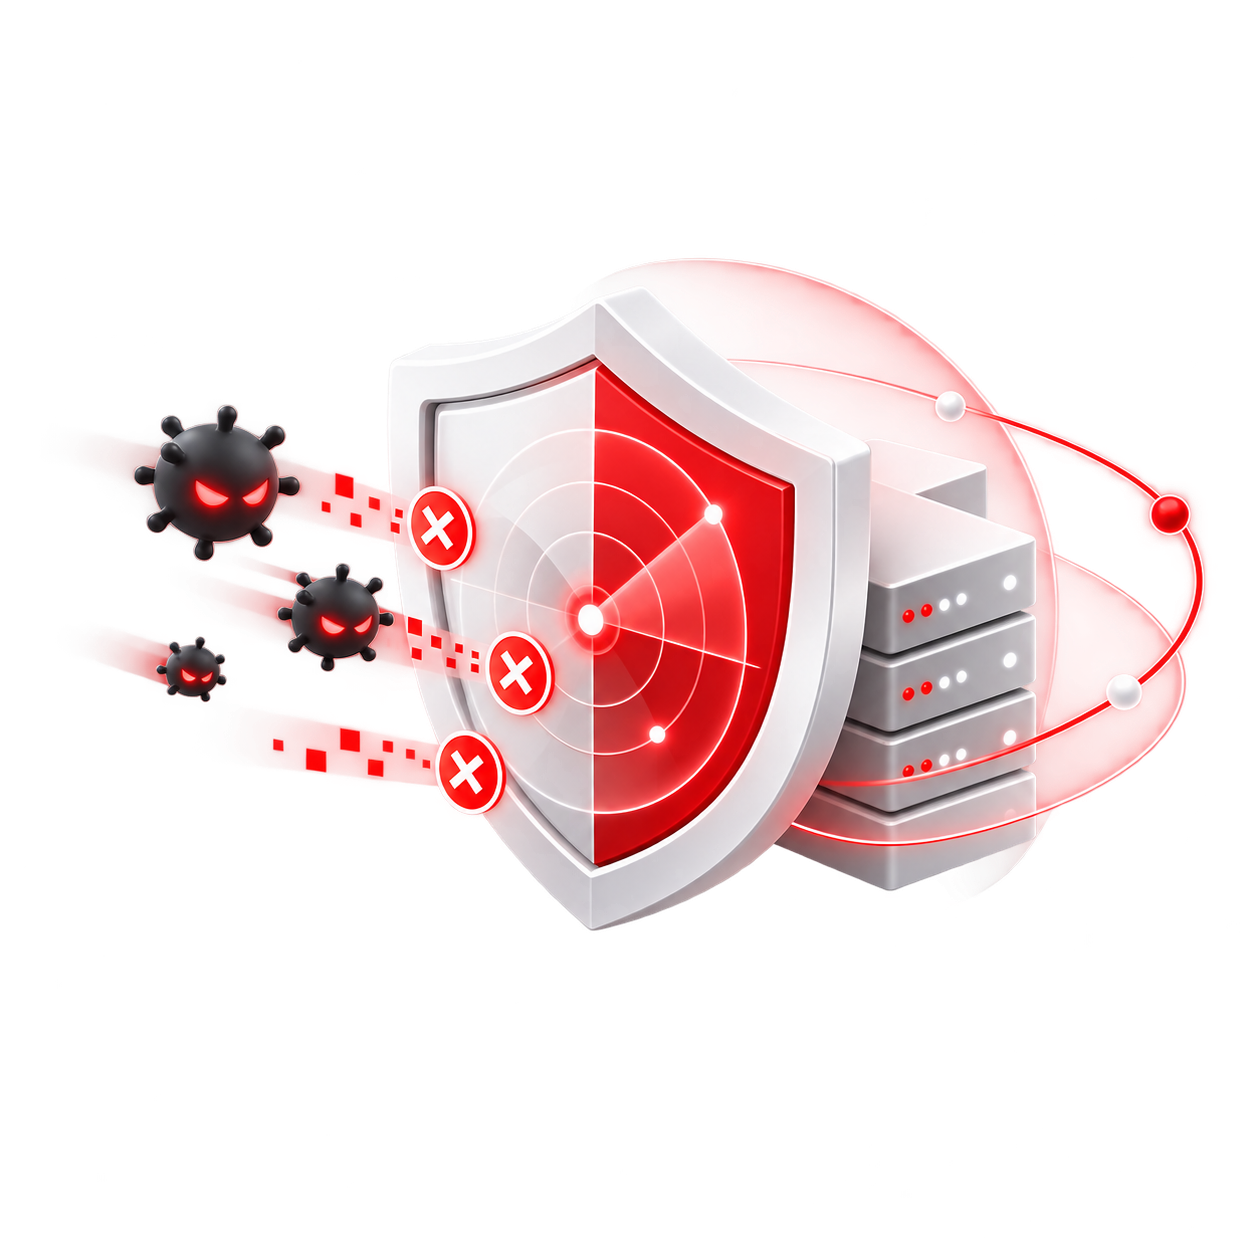
IDS(침입탐지시스템)
침입 시도와 비정상적인 네트워크 활동을 감시하고 관리자에게 경고하여 신속한 보안 대응을 지원합니다.
IPS(침입차단시스템)
IDS의 탐지 기능에 더해, 알려진 공격 시그니처와 이상 트래픽을 실시간 분석해 침입으로 판단된 트래픽을 즉시 차단까지 수행합니다.
이런 고민,
아직 해결 못하셨나요?
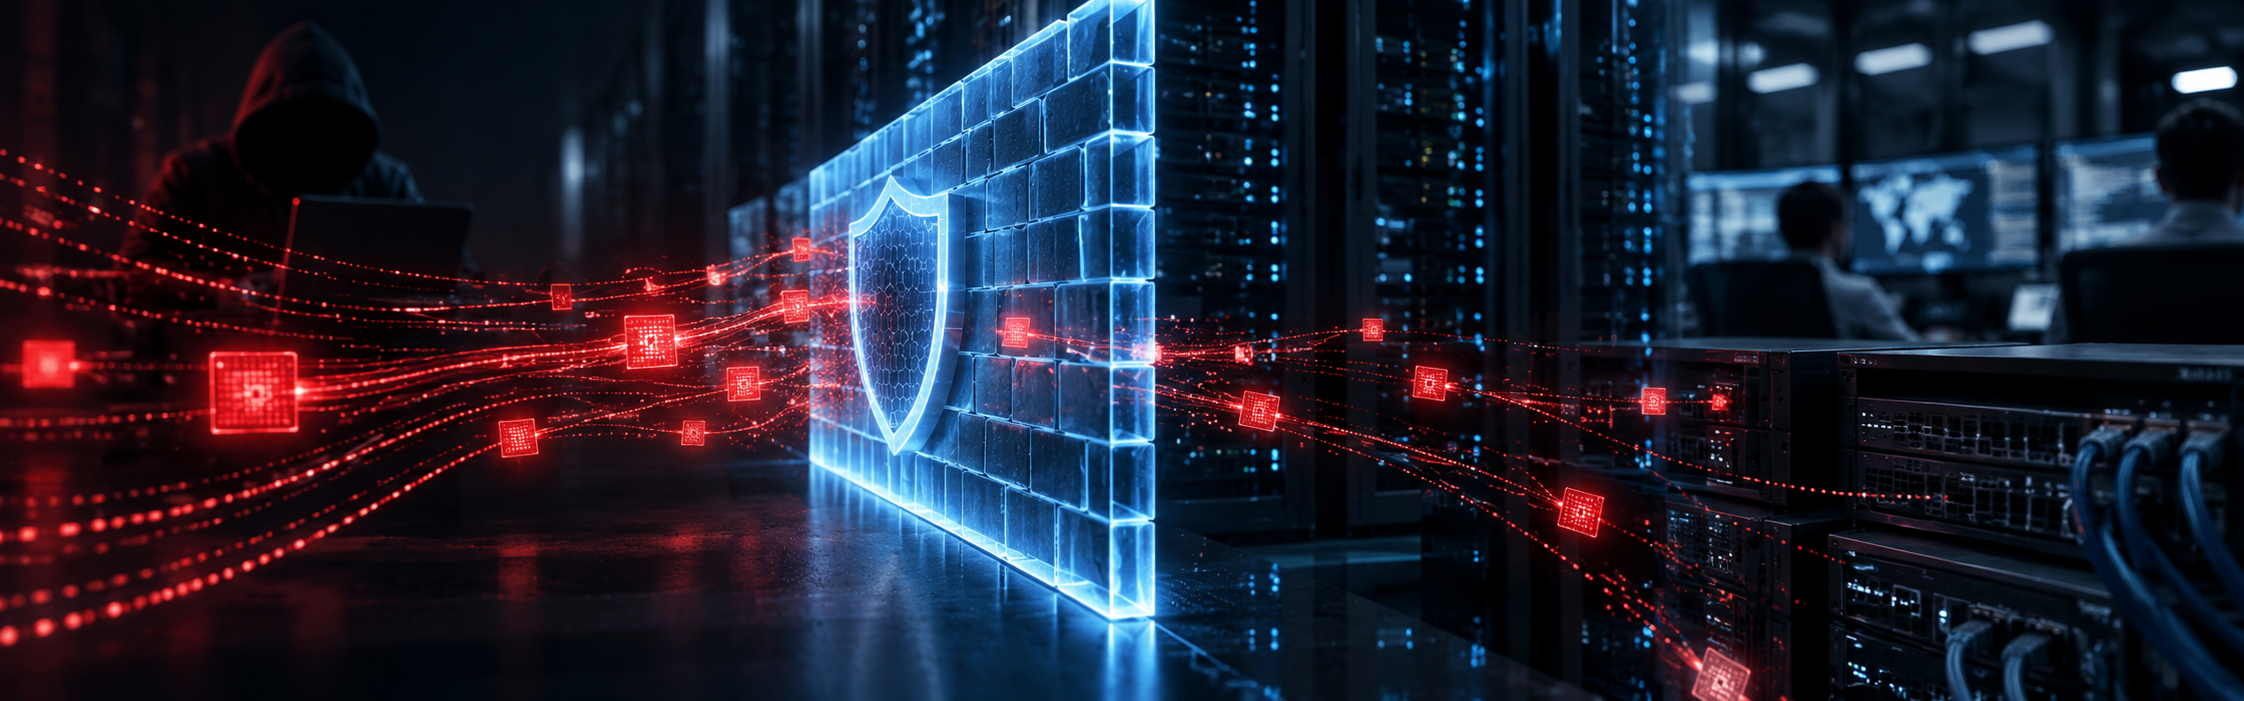
방화벽만으로는 불안
방화벽이 외부 침입을 막아주지만, 그 안에서 발생하는 공격을 잡아내지는 못합니다.
신·변종 위협 탐지 한계
기존 방화벽·백신만으로는 매일 쏟아지는 신·변종 공격을 막기 어렵습니다.
내부 확산 차단 어려움
침입이 발생했을 때 확산을 막거나 피해를 최소화할 방법이 마땅치 않습니다.
공격 발생 사실조차 인지 못함
침입 시도가 있다는 사실조차 몰라 대응이 늦어지는 경우가 많습니다.
탐지는 더 정교하게
차단은 더 신속하게
침입 시도를 탐지하는 것에서 끝나지 않고,
이상행위 분석과 즉시 차단까지 수행해 보안 공백을 최소화합니다.

침입 탐지(IDS)
공격 시그니처·비정상 트래픽을
실시간 탐지

자동 차단(IPS)
탐지된 공격을 즉시 차단

이상행위 분석
알려지지 않은 신·변종 위협까지 탐지

공격 로그·리포트
침입 시도 기록 및 분석
도입하면
이렇게 달라집니다
방화벽이 놓친 공격까지 차단
피해 확산 전 조기 대응
신·변종 공격 대응력 강화
컴플라이언스 대응
이런 기업에
특히 잘 맞습니다
중요 시스템·서버를
운영하는 기업
고객 정보와 핵심 업무 시스템 등 중요 자산을 다루는 만큼, 침입 시도를 실시간으로 탐지·차단해 보안 사고를 예방해야 하는 기업입니다.
외부 공격 노출이
큰 환경
인터넷에 상시 노출된 서비스·서버를 운영해, 지속적인 공격 시도로부터 네트워크를 지켜야 하는 환경입니다.
컴플라이언스 대응이
필요한 기관
보안 감사·인증 등 규제 요건을 충족하기 위해 침입 탐지 이력과 리포트가 필요한 기관입니다.
복잡했던 보안 고민,
이제 해결되었습니다!
 무료 보안 진단
- 맞춤 통합 견적
- 분석 리포트
- 도입 후 유지보수
- 다양한 제품 라인업
IDS/IPS 도입 전,
이것만 확인하세요
-
A. 네. 기존 방화벽을 사용하고 있더라도 IDS/IPS를 함께 도입하면 네트워크 내부로 유입되는 다양한 침입 시도와 악성 트래픽을 더욱 세밀하게 탐지하고 차단할 수 있습니다.
일반적인 방화벽은 IP 주소와 포트, 프로토콜 등 설정된 보안 정책을 기준으로 네트워크 트래픽을 허용하거나 차단하는 역할을 합니다. 반면 IDS(침입탐지시스템)는 네트워크에서 발생하는 비정상적인 활동과 공격 징후를 탐지하고 관리자에게 알림을 제공합니다.
IPS(침입방지시스템)는 탐지 기능에 더해 정책에 따라 악성 패킷이나 비정상적인 연결을 실시간으로 차단할 수 있습니다. 따라서 허용된 네트워크 통신에 포함된 공격 시도까지 검사하여 방화벽만으로 대응하기 어려운 보안 위협을 줄이는 데 도움이 됩니다.
다만 차세대 방화벽(NGFW)이나 UTM 장비에는 IPS 기능이 이미 포함되어 있을 수 있으므로 기존 장비의 기능을 먼저 확인해야 합니다. 기업의 네트워크 구성과 보안 요구사항을 분석하여 기존 방화벽과 IDS/IPS를 연동하거나 필요한 보안 기능을 보완하는 방식으로 구축할 수 있습니다. -
A. 네. IDS/IPS는 정상적인 네트워크 활동을 공격으로 잘못 판단하는 오탐(False Positive)이 발생할 수 있지만, 보안 정책과 탐지 규칙을 최적화하여 오탐 가능성을 줄일 수 있습니다.
IDS/IPS는 네트워크 패킷과 통신 패턴을 분석하여 알려진 공격 시그니처나 비정상적인 행위를 탐지합니다. 이 과정에서 정상적인 업무 트래픽이 공격 패턴과 유사하면 경고가 발생하거나 IPS의 차단 정책에 의해 통신이 제한될 수 있습니다.
따라서 도입 전 기업의 네트워크 구조와 주요 업무 시스템, 정상 트래픽 패턴을 분석하는 것이 중요합니다. 초기에는 탐지 중심으로 운영하면서 오탐 여부를 확인하고 검증된 탐지 규칙부터 단계적으로 차단 정책을 적용할 수 있습니다.
운영 이후에도 침입 탐지 로그와 차단 이력을 분석하여 불필요한 경고를 줄이고 업무 환경에 적합한 예외 정책을 설정할 수 있습니다. 이러한 지속적인 정책 조정을 통해 정상적인 네트워크 통신을 보호하면서 침입 탐지 및 차단의 정확도를 높이는 데 도움이 됩니다. -
A. IDS/IPS는 알려진 공격 시그니처뿐 아니라 이상행위 탐지 기능을 지원하는 제품의 경우 신종 악성 트래픽이나 일부 제로데이 공격의 징후도 탐지할 수 있습니다.
일반적인 IDS/IPS는 공격 시그니처를 기반으로 악성코드 통신, 취약점 공격, 비정상적인 네트워크 접근 등을 탐지합니다. 여기에 행위 기반 분석이나 통계적 이상 탐지 기능을 활용하면 기존 공격 패턴과 일치하지 않는 의심스러운 활동도 식별할 수 있습니다.
예를 들어 평소와 다른 대량의 접속 요청이나 비정상적인 패킷 전송, 알려지지 않은 공격 패턴과 유사한 통신을 탐지하는 데 활용될 수 있습니다. 다만 모든 신종 공격이나 제로데이 취약점을 탐지할 수 있는 것은 아니며, 제품의 탐지 기술과 네트워크 가시성에 따라 대응 범위가 달라집니다.
따라서 최신 위협 정보와 탐지 시그니처를 지속적으로 업데이트하고, 이상행위 분석 및 보안 로그 모니터링을 병행하는 것이 중요합니다. 기업의 보안 환경에 맞는 IDS/IPS 정책을 구성하고 다른 보안 솔루션과 함께 운영하면 신·변종 사이버 공격에 대한 대응력을 높일 수 있습니다. -
A. 네. IDS/IPS는 기존 방화벽, 스위치, 라우터 등 네트워크 장비와 함께 구성할 수 있으며, 기업의 네트워크 구조에 따라 별도의 침입탐지·방지 시스템을 추가할 수 있습니다.
IDS는 일반적으로 네트워크 트래픽을 복제하여 분석하는 미러링 또는 TAP 방식으로 구성할 수 있어 기존 통신 경로를 크게 변경하지 않고 탐지 환경을 구축할 수 있습니다. IPS는 악성 트래픽을 실시간으로 차단하기 위해 네트워크 통신 경로에 인라인 방식으로 배치하는 경우가 많습니다.
기업의 네트워크 규모와 트래픽 처리량, 기존 방화벽 성능 등에 따라 적합한 IDS/IPS 구축 방식이 달라질 수 있습니다. 특히 기존 UTM이나 차세대 방화벽에 침입방지 기능이 포함되어 있다면 별도 장비 도입 필요성을 함께 검토하는 것이 좋습니다.
제품에 따라 보안 로그 관리 시스템이나 SIEM 등 다른 보안 솔루션과 연동하여 침입 탐지 이벤트를 통합 관리할 수도 있습니다. 도입 전 장비 호환성과 네트워크 구성을 점검하여 기존 인프라를 최대한 활용하면서 필요한 침입탐지 및 방지 기능을 추가하는 방식으로 구축할 수 있습니다.
