직원의 클릭 한 번이,
회사 전체를 위험에 빠뜨립니다
악성·유해 사이트 접속을 길목에서 차단하는
웹 보안 관문(Secure Web
Gateway)
직원의 모든 웹 통신이 거쳐가는 '웹 보안 관문'으로,
악성·유해 사이트 접속을 길목에서 차단합니다.
안전한 웹 사용 환경
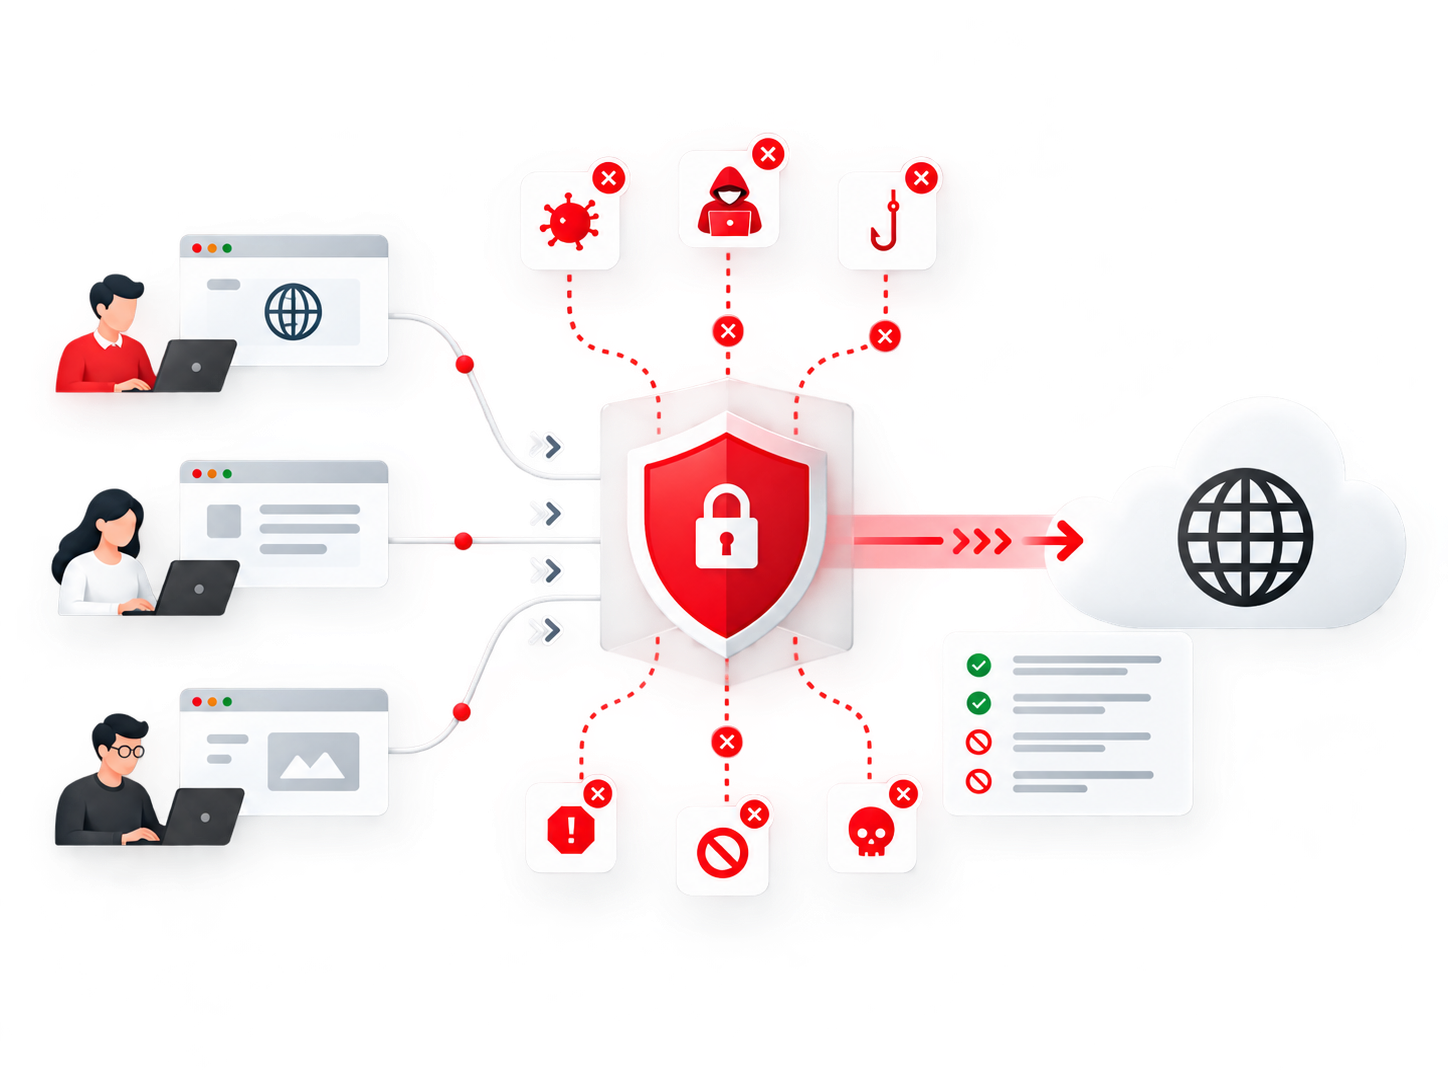
악성 사이트와 피싱 URL 등 웹 기반 위협을 차단하여 임직원이 안전하게 인터넷을 이용할 수 있도록 보호합니다.
동작 방식
오가는 웹 트래픽을 실시간 검사해 위험 URL·유해 카테고리를 차단하고 접속 기록을 남깁니다.
이런 고민,
아직 해결 못하셨나요?
피싱·악성 사이트 접속
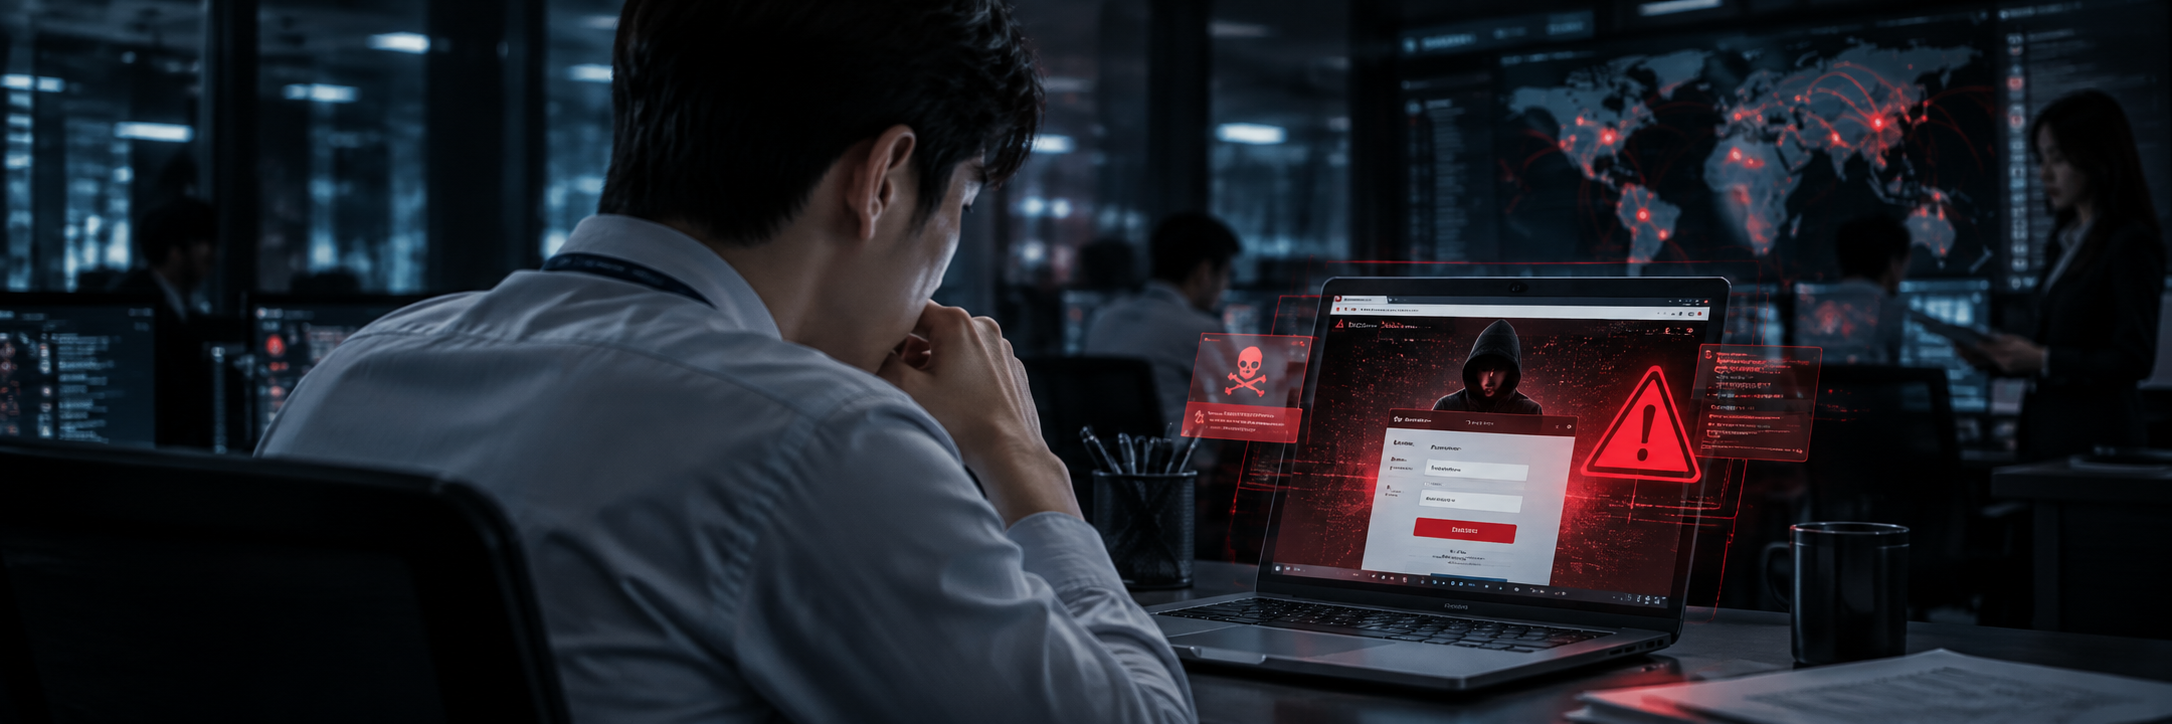
직원이 피싱 사이트에 접속하거나 악성 사이트에서 악성코드를 다운로드 받아도 막을 방법이 마땅치 않습니다.
업무 외 사이트 사용
직원들이 업무와 관련 없는 사이트에 접속해 시간을 낭비하고 정보 보안이 위협받습니다.
웹 경유 악성코드 감염
웹 서핑 중 악성코드에 감염되어 중요 정보가 유출되거나 시스템이 마비됩니다.
직원 웹 접속 통제 어려움
직원들의 웹 사용 현황을 파악하기 어렵고 정책 적용이 힘들어 보안이 위협받습니다.
위험한 웹 접속은 입구에서 막고
웹 사용은 한눈에 관리합니다
웹 트래픽을 실시간으로 검사해 위험 사이트와 비정상 접속을 차단하고
직원의
웹 사용 현황까지 기록·관리합니다.
악성·유해 URL 차단
위험 사이트 접속 자동 차단
웹 트래픽 검사
오가는 웹 통신 실시간 점검
사이트 정책 제어
업무 외·유해 카테고리 차단
접속 로그·리포트
직원 웹 사용 현황 분석
직원의 웹 사용을 통제하면
보안과 업무 환경이 달라집니다
웹 경유 위협 사전 차단
업무 생산성 향상
정보 유출 경로 통제
이런 환경이라면
SWG가 특히 필요합니다
다수 직원 PC를
운영하는 기업
여러 직원의 웹 사용을 공통 정책으로 관리하고 위험 사이트 접속을 일괄 통제해야 하는 환경에 적합합니다.
외부 웹 사용이
많은 환경
업무 중 다양한 웹서비스를 이용하면서 피싱·악성 사이트 등 웹 기반 위협 노출이 큰 환경에 적합합니다.
망분리 보완이
필요한 기관
웹 사용 정책과 접속 이력을 관리해 기존 보안 체계를 보완하려는 환경에 적합합니다.
복잡했던 보안 고민,
이제 해결되었습니다!
 무료 보안 진단
- 맞춤 통합 견적
- 분석 리포트
- 도입 후 유지보수
- 다양한 제품 라인업
SWG 도입 전,
이것만 확인하세요
-
A. 보안 웹 게이트웨이(SWG)는 웹사이트 분류와 접근 제어 정책을 통해 위험한 사이트를 차단하면서 정상적인 업무 사이트는 허용하도록 구성할 수 있습니다.
SWG는 사용자가 접속하는 웹사이트의 URL, 도메인, 콘텐츠 유형 등을 분석하여 기업의 보안 정책에 따라 접근을 허용하거나 제한합니다. 악성코드 유포 사이트, 피싱 페이지, 유해 웹사이트 등 보안 위협이 있는 사이트를 차단하여 기업 내부망을 보호합니다.
업무에 필요한 웹사이트가 차단되지 않도록 허용 목록(Allowlist)과 예외 정책을 설정할 수 있습니다. 특히 부서별 업무 특성과 자주 사용하는 클라우드 서비스, 협업 도구 등을 고려하여 웹 접근 정책을 세분화할 수 있습니다.
다만 웹사이트 분류 오류나 과도한 차단 정책으로 정상적인 업무 사이트가 제한될 가능성도 있으므로 사전 점검이 중요합니다. 도입 이후에도 웹 접속 로그와 차단 이력을 확인하고 정책을 지속적으로 조정하여 업무 효율성과 웹 보안 수준을 함께 유지할 수 있습니다. -
A. 네. 원격 사용자 보호 기능을 지원하는 SWG 솔루션은 사무실뿐 아니라 재택근무, 출장, 외근 등 다양한 업무 환경에서도 웹 보안 정책을 적용할 수 있습니다.
보안 웹 게이트웨이(SWG)는 사용자의 웹 트래픽을 검사하여 악성 웹사이트 접속과 위험한 파일 다운로드 등 웹 기반 보안 위협을 통제합니다. 클라우드형 SWG는 제품에 따라 전용 에이전트나 프록시 연결 등을 활용해 외부 네트워크에서도 웹 트래픽을 보호할 수 있습니다.
이를 통해 임직원이 사내 네트워크에 직접 연결하지 않은 상태에서도 기업의 웹 접근 정책을 적용할 수 있습니다. 재택근무 PC와 노트북 등 업무용 단말기에 동일한 보안 정책을 적용하면 근무 장소에 따른 보안 관리 격차를 줄이는 데 도움이 됩니다.
다만 원격 사용자 지원 여부와 적용 가능한 운영체제, 연결 방식은 SWG 제품과 라이선스에 따라 달라질 수 있습니다. 기업의 재택근무 환경과 네트워크 구조를 분석하여 원격 사용자를 포함한 적합한 SWG 구축 방식을 검토할 수 있습니다. -
A. SSL/TLS 검사 기능을 지원하는 보안 웹 게이트웨이(SWG)는 HTTPS로 암호화된 웹 트래픽을 복호화하여 악성코드와 위험한 콘텐츠를 탐지할 수 있습니다.
HTTPS는 사용자와 웹사이트 사이의 데이터를 암호화하여 보호하지만, 악성 파일이나 피싱 콘텐츠도 암호화된 연결을 통해 전달될 수 있습니다. SWG의 SSL/TLS 검사 기능은 허용된 트래픽을 검사하여 악성코드 다운로드와 보안 정책 위반 여부를 확인하는 데 활용됩니다.
다만 암호화 트래픽 검사는 기업의 보안 정책과 사용자 개인정보 보호 요구사항을 함께 고려해야 합니다. 금융, 의료 등 민감한 정보를 처리하는 사이트는 검사 예외 정책을 설정하거나 별도의 접근 통제 방식을 적용할 수 있습니다.
또한 SSL/TLS 복호화 과정에서는 추가적인 처리 자원이 필요하므로 장비 성능과 트래픽 규모를 고려한 설계가 중요합니다. 실제 적용 범위는 SWG 제품의 기능과 인증서 구성, 운영 환경에 따라 달라지며, 사전 검토를 통해 적절한 검사 정책을 수립할 수 있습니다. -
A. 네. 사용자 및 그룹별 정책을 지원하는 SWG 솔루션은 부서, 직무, 사용자 그룹에 따라 서로 다른 웹사이트 접근 권한과 보안 정책을 적용할 수 있습니다.
보안 웹 게이트웨이(SWG)는 기업의 업무 특성에 맞춰 허용 사이트, 차단 카테고리, 파일 다운로드 등 다양한 웹 이용 정책을 구성할 수 있습니다. 예를 들어 마케팅 부서는 소셜미디어 접근을 허용하고, 일반 업무 부서는 불필요한 사이트 접속을 제한하는 방식으로 운영할 수 있습니다.
또한 사용자 계정이나 조직별 그룹 정보를 기반으로 보안 정책을 구분하면 업무에 필요한 웹서비스만 선택적으로 허용할 수 있습니다. 제품에 따라 Active Directory(AD) 등 기업의 기존 사용자 인증 시스템과 연동하여 정책을 적용할 수도 있습니다.
이러한 세분화된 웹 접근 제어는 일률적인 사이트 차단으로 발생할 수 있는 업무 불편을 줄이고 보안 관리 효율성을 높이는 데 도움이 됩니다. 다만 사용자 식별 방식과 부서별 정책 설정 범위는 제품마다 차이가 있으므로 기업의 조직 구조와 보안 요구사항에 맞는 기능 확인이 필요합니다.
